Blog / Développement web
Next.js 15 fin de support le 21 octobre : migrer vers la 16
Le 21 octobre 2026, Next.js 15 sort du support : plus aucun correctif de sécurité ne sera publié. Calendrier, risques et plan de migration vers Next.js 16.
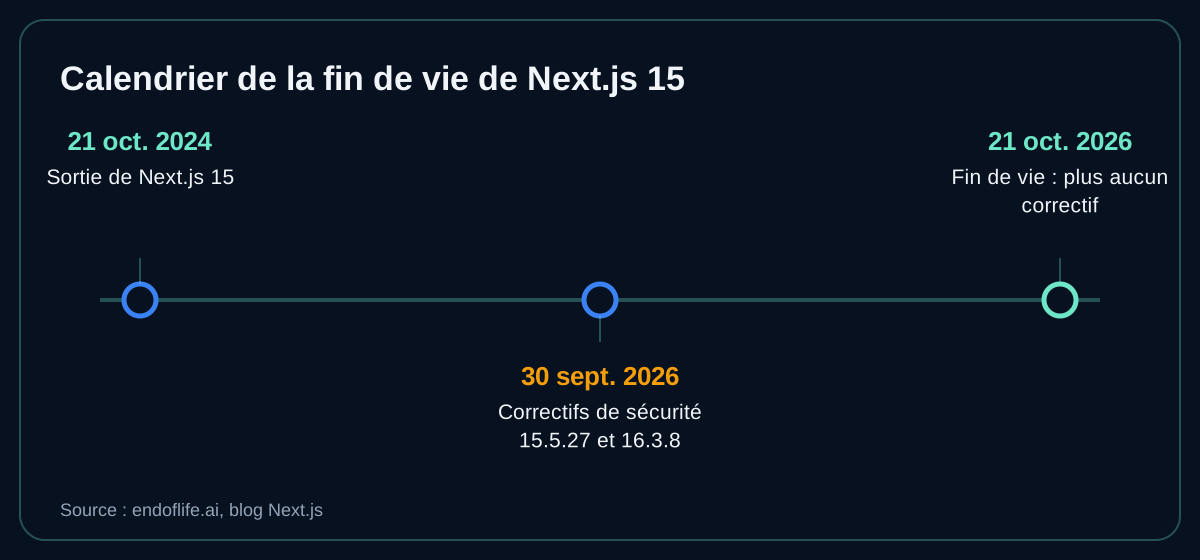
Next.js 15 atteint sa fin de vie le 21 octobre 2026, soit deux ans après sa publication le 21 octobre 2024. D'ici là, la branche est en Maintenance LTS : elle ne reçoit que des corrections critiques et des mises à jour de sécurité. Après cette date, plus aucun correctif ne sera publié. Pour les équipes encore sur la version 15, il reste quelques semaines pour planifier la migration vers la 16.
Next.js 15 fin de support : ce que prévoit le calendrier
La politique de Next.js est simple : chaque version majeure reste en Maintenance LTS pendant deux ans, puis elle n'est plus supportée. Passé ce délai, les nouvelles vulnérabilités ne sont plus corrigées et aucune compatibilité n'est assurée avec l'écosystème. Le détail des dates est résumé par endoflife.ai, et la politique officielle est publiée sur le blog Next.js.
Un développeur qui maîtrise React et Next.js peut cadrer cette migration en quelques jours pour une application standard. Vous trouverez le détail de ce que je propose sur la page développeur React freelance.
Les correctifs de sécurité du 30 septembre.
Le 30 septembre 2026, Next.js a publié les versions 16.3.8 (Active LTS) et 15.5.27 (Maintenance LTS). Elles corrigent sept vulnérabilités : une de sévérité haute, cinq moyennes et une basse. Les failles concernent une requête serveur forgée (SSRF) via l'optimisation d'images, un empoisonnement de cache sur les applications Pages Router auto-hébergées utilisant SSG ou ISR, et une divulgation d'information sur les routes d'images de métadonnées de l'App Router avec webpack. Le détail figure dans le récapitulatif de Netlify. Un correctif précédent est décrit dans notre article sur la faille critique de Next.js 16.3.6.
Pourquoi migrer avant la fin de vie de Next.js 15
Le risque n'est pas immédiat le 22 octobre, mais il augmente chaque semaine. Une fois la branche arrêtée, chaque nouvelle faille publiée sur Next.js reste sans correctif pour votre version. Les attaquants lisent les mêmes avis de sécurité que vous, et les versions non supportées deviennent des cibles faciles.
- Les nouvelles vulnérabilités ne seront plus corrigées sur la branche 15.
- Les dépendances et les outils de l'écosystème cesseront progressivement de tester cette version.
- Un audit de sécurité ou un client exigeant peut refuser une version non supportée.
- Migrer sous pression, après un incident, coûte toujours plus cher qu'une migration planifiée.
Plan de migration de Next.js 15 vers Next.js 16
La migration se prépare comme n'importe quelle montée de version majeure : par étapes, avec des tests à chaque palier.
- Inventorier les applications concernées, leur version exacte et leur routeur (App Router ou Pages Router).
- Passer d'abord à 15.5.27 pour récupérer les derniers correctifs de la branche.
- Créer une branche de migration et suivre le guide officiel pour monter vers 16.3.8.
- Tester le build, le rendu serveur, l'optimisation d'images, le cache et les routes d'API.
- Déployer progressivement, avec un suivi des erreurs pendant les premiers jours.
Un délai court mais tenable.
Entre aujourd'hui et le 21 octobre, il reste le temps de mettre à jour la branche 15 et de préparer une branche 16 testée. Les applications qui utilisent beaucoup de bibliothèques tierces demandent un peu plus de marge, car il faut attendre leur compatibilité. Commencez par les applications exposées publiquement ou qui manipulent des données clients.
Pièges fréquents lors d'une montée de version majeure de Next.js
Les régressions viennent rarement du code de l'application elle-même. Elles apparaissent aux interfaces : le cache, le rendu, les images et les dépendances. Avant de migrer, relisez les notes de version des versions majeures intermédiaires et listez les changements qui touchent vos usages.
- Le comportement du cache et de la revalidation, qui peut changer d'une version à l'autre.
- La configuration de l'optimisation d'images, notamment les domaines distants autorisés, justement concernée par une faille corrigée le 30 septembre.
- La compatibilité de React et des bibliothèques d'interface avec la version cible.
- Les variables d'environnement, les middlewares et les adaptateurs d'hébergement.
- Les scripts de build et de déploiement, qui dépendent de la version de Node.js.
Un risque plus fort sur les applications auto-hébergées.
L'empoisonnement de cache décrit dans l'avis du 30 septembre concerne les applications Pages Router auto-hébergées. Sur une plateforme managée, une partie de ces risques est prise en charge par l'hébergeur. En auto-hébergement, c'est à l'équipe de suivre les avis de sécurité et d'appliquer les mises à jour. Raison de plus pour ne pas rester sur une branche arrêtée.
Quelle stratégie selon la taille de l'application
Une application simple, avec peu de dépendances, peut être migrée en quelques jours, tests compris. Une application plus riche, avec un cache sophistiqué, des intégrations de paiement ou des composants serveur nombreux, demande une migration en plusieurs lots. Dans ce cas, mettez d'abord à jour la branche 15 jusqu'à 15.5.27 pour bénéficier des correctifs de sécurité, puis planifiez la migration complète sans pression de calendrier.
Une troisième option consiste à isoler les parties les plus exposées. Si une application mêle un site public et un espace privé, migrez en priorité la partie accessible à tous. Cette approche réduit la surface d'attaque sans attendre la fin du chantier complet.
Vous hésitez sur le périmètre ou le calendrier ? Parlons de votre application : je vous indique ce qui peut être migré avant la date limite et ce qui demande un plan plus long. Vous pouvez aussi lire notre guide sur le choix entre Next.js et React seul.
Sources
Les faits de cet article proviennent des publications suivantes, consultées en octobre 2026.
- endoflife.ai : dates de fin de vie de Next.js 15.
- Blog Next.js : annonce de la publication de sécurité de septembre 2026.
- Netlify : récapitulatif des sept vulnérabilités corrigées le 30 septembre.
Que se passe-t-il pour une application Next.js 15 après le 21 octobre 2026 ?
Elle continue de fonctionner, mais elle ne reçoit plus de correctif de sécurité ni de correction de bug. Toute faille découverte ensuite restera ouverte tant que l'application n'est pas migrée.
Faut-il migrer si l'application est interne ?
Oui, surtout si elle manipule des données sensibles ou se connecte à d'autres systèmes. Une application interne reste exposée aux failles de la bibliothèque, et un audit de sécurité peut exiger une version supportée.
Peut-on rester sur Next.js 15 en attendant ?
Jusqu'au 21 octobre, la branche 15.5.x reçoit encore des correctifs de sécurité. Mettre à jour vers 15.5.27 est donc une première étape utile, mais elle ne remplace pas la migration vers la version 16.
Services liés
Applications React et Next.js performantes, testables et prêtes à évoluer.
Découvrir développement React freelance →Interfaces rapides, accessibles et maintenables pour sites et applications web.
Découvrir développement front-end freelance →